Web Special
ക്രിപ്റ്റോ നിക്ഷേപം സുരക്ഷിതമോ? ബിനാൻസ് കവർച്ച് നൽകുന്ന മുന്നറിയിപ്പ്!
ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് സാങ്കേതികവിദ്യയുടെ കടന്നുവരവോടെ സൈബർ സുരക്ഷാ മേഖല വലിയൊരു അതിജീവന വെല്ലുവിളിയെ അഭിമുഖീകരിക്കുകയാണ്. ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് വൻതോതിൽ വികസിച്ചതോടെ സൈബർ ആക്രമണങ്ങളുടെ വേഗതയും വ്യാപ്തിയും വർധിച്ചിരിക്കുകയാണ്. വർഷങ്ങളായി അറ്റകുറ്റപ്പണികൾ നടത്താതെ കിടന്ന പഴയ സോഫ്റ്റ്വെയർ പഴുതുകളെ വളരെ എളുപ്പത്തിൽ കണ്ടെത്തി ചൂഷണം ചെയ്യാൻ എ ഐ ഏജന്റുകൾക്ക് സാധിക്കുന്നു എന്നതാണ് പുതിയ യാഥാർത്ഥ്യം.

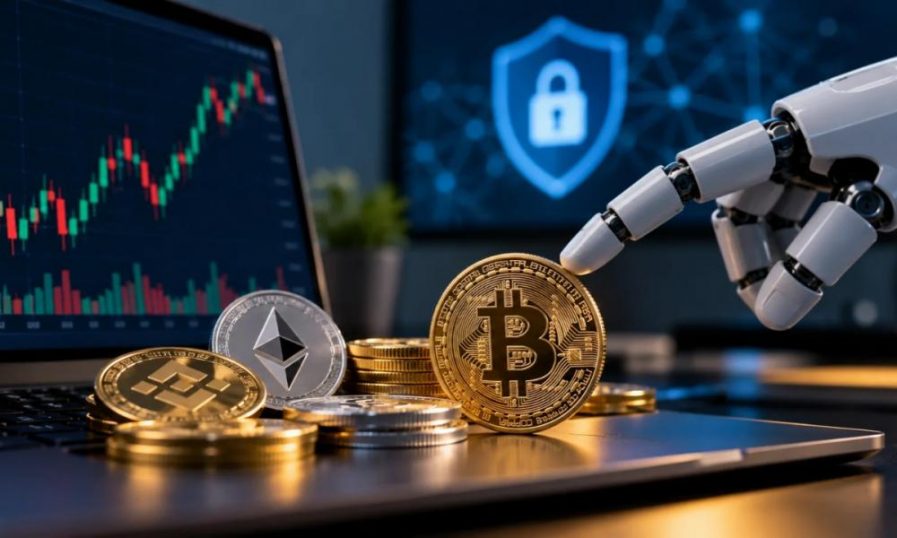
ലോകത്തെ പ്രമുഖ ഡിജിറ്റൽ ആസ്തി കൈമാറ്റ പ്ലാറ്റ്ഫോമായ ബിനാൻസിൽ നടന്ന വൻ സൈബർ ആക്രമണം ഡിജിറ്റൽ കറൻസികളുടെ സുരക്ഷിതത്വത്തെക്കുറിച്ചുള്ള ചർച്ചകൾ ആഗോളതലത്തിൽ വീണ്ടും സജീവമാക്കിയിരിക്കുകയാണ്. ആഗോള ഡിജിറ്റൽ സാമ്പത്തിക രംഗത്തെ പിടിച്ചുകുലുക്കിയ ഈ കവർച്ചയിലൂടെ കോടിക്കണക്കിന് ഡോളറിന്റെ ആസ്തികളാണ് ഹാക്കർമാർ കൈവശപ്പെടുത്തിയത്. ആകെ 6.36 ബില്യൺ ഡോളറിന്റെ ബാധ്യത അല്ലെങ്കിൽ നഷ്ടം ഉണ്ടായതായി റിപ്പോർട്ടുകൾ വ്യക്തമാക്കുന്നു. ബ്ലോക്ക്ചെയിൻ ശൃംഖലകളും സുരക്ഷാ ഏജൻസികളും സംയുക്തമായി നടത്തിയ നീക്കത്തിലൂടെ നിലവിൽ ഏകദേശം 3 ബില്യൺ ഡോളർ ആസ്തികൾ വിജയകരമായി മരവിപ്പിക്കാൻ സാധിച്ചിട്ടുണ്ട്. എങ്കിലും, സാങ്കേതിക മുന്നേറ്റങ്ങൾക്ക് മുകളിൽ വീണ്ടും ചോദ്യചിഹ്നം ഉയർത്തുന്നതാണ് ഈ സുരക്ഷാ വീഴ്ച. ഉപഭോക്താക്കളുടെ സാമ്പത്തിക സുരക്ഷിതത്വം ഉറപ്പാക്കാൻ ബിനാൻസിന്റെ സ്വന്തം അടിയന്തര ഫണ്ടായ ‘സെക്യൂർ അസറ്റ് ഫണ്ട് ഫോർ യൂസേഴ്സ്’ (Secure Asset Fund for Users – SAFU) വഴി നഷ്ട പരിഹാരം നൽകുമെന്ന് കമ്പനി അറിയിച്ചിട്ടുണ്ടെങ്കിലും, ഡിജിറ്റൽ ആസ്തികൾ വാലറ്റുകളിൽ സൂക്ഷിക്കുന്നവരുടെ ആശങ്ക പൂർണമായും അകന്നിട്ടില്ല.
ഡിജിറ്റൽ കറൻസി സാങ്കേതികവിദ്യയുടെ സുരക്ഷയും വികേന്ദ്രീകൃത ശൃംഖലകളുടെ ഘടനയും വിശദമായി പരിശോധിക്കേണ്ട സന്ദർഭമാണിത്. വികേന്ദ്രീകൃത സാങ്കേതികവിദ്യയായ ബ്ലോക്ക്ചെയിൻ സുരക്ഷിതമാണെന്ന് പൊതുവേ കരുതുമ്പോഴും എക്സ്ചേഞ്ചുകളുടെയും വ്യാപാരികളുടെയും തലത്തിൽ സംഭവിക്കുന്ന സുരക്ഷാ പഴുതുകൾ വലിയ ഭീഷണിയാണ് ഉയർത്തുന്നത്.
ബിനാൻസിൽ സംഭവിച്ച സുരക്ഷാ വീഴ്ചയുടെ പ്രധാന സാങ്കേതിക വശം എൻജിനീയറിങ് സിസ്റ്റങ്ങളിൽ കടന്നുകൂടിയ ആക്സസ് കൺട്രോൾ തകരാറുകളാണ്. സൈബർ കുറ്റവാളികൾ ഡെവലപ്പർമാരുടെ അക്കൗണ്ടുകളോ സിസ്റ്റങ്ങളോ ദുരുപയോഗം ചെയ്താണ് സിസ്റ്റത്തിനുള്ളിലേക്ക് പ്രവേശനം നേടിയത്. കൂടാതെ എഥീറിയം ശൃംഖലയിലെ വാലറ്റ് ഓതറൈസേഷനുകളായ ഇ ഐ പി 7702 (EIP-7702) ഫീച്ചറുകളിലെ സുരക്ഷാ പഴുതുകളും കീ മിസ്യൂസ് (Key Misuse) സംഭവങ്ങളും ഇതിന് വഴിവെച്ചതായി വിദഗ്ധർ വിലയിരുത്തുന്നു. ഉപഭോക്താക്കളുടെ പ്രൈവറ്റ് കീ നേരിട്ട് ചോർന്നിട്ടില്ലെന്ന് എക്സ്ചേഞ്ച് വ്യക്തമാക്കുന്നുണ്ടെങ്കിലും, ഉപഭോക്താക്കളുടെ ഫണ്ട് പിൻവലിക്കലും നിക്ഷേപിക്കലും താത്കാലികമായി നിർത്തിവെക്കേണ്ടി വന്നു.
വെല്ലുവിളികൾ ഏറെ
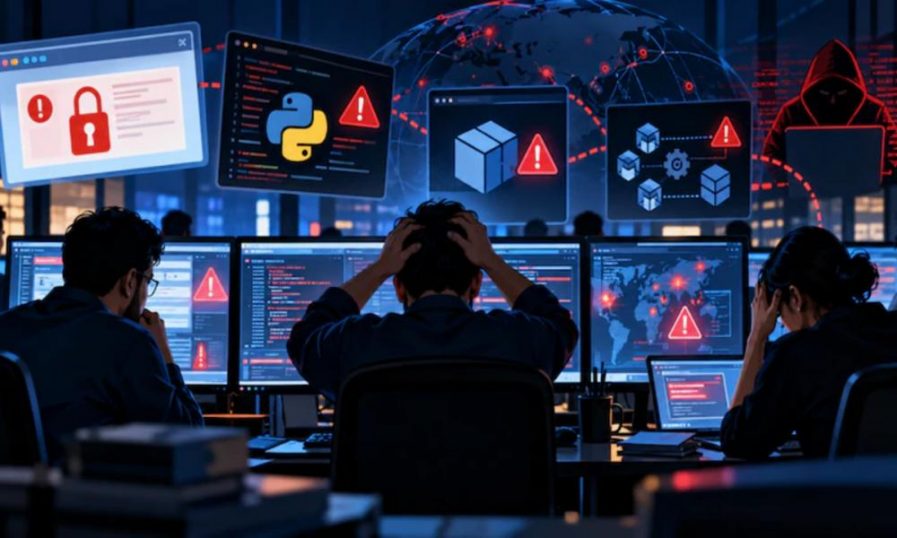
ക്രിപ്റ്റോ കറൻസിയിൽ നിക്ഷേപം നടത്തുന്നവർ നിരവധി വെല്ലുവിളികൾ നേരിടുന്നുണ്ട്. സെൻട്രലൈസ്ഡ് എക്സ്ചേഞ്ചുകളിലെ സുരക്ഷാ വീഴ്ചകളാണ് ഇതിൽ ഒന്നാമത്തേത്. നിക്ഷേപങ്ങൾ കൈകാര്യം ചെയ്യാൻ സഹായിക്കുന്ന സ്ഥാപനങ്ങൾ അല്ലെങ്കിൽ എക്സ്ചേഞ്ചുകൾ ഹാക്ക് ചെയ്യപ്പെട്ടാൽ നിക്ഷേപകർക്ക് നേരിട്ട് തങ്ങളുടെ പണം നിയന്ത്രിക്കാൻ സാധിക്കാതെ വരുന്നു.
വാലറ്റ് പരിപാലനത്തിലെ പോരായ്മകളാണ് മറ്റൊന്ന്. ഉപഭോക്താക്കൾ ഉപയോഗിക്കുന്ന ഹോട്ട് വാലറ്റുകൾ എപ്പോഴും ഇന്റർനെറ്റുമായി ബന്ധിപ്പിക്കപ്പെട്ടിരിക്കുന്നതിനാൽ സൈബർ ആക്രമണങ്ങൾക്ക് സാധ്യതയേറെയാണ്. എന്നാൽ ഇന്റർനെറ്റ് ബന്ധമില്ലാത്ത കോൾഡ് വാലറ്റുകൾ അല്ലെങ്കിൽ ഹാർഡ്വെയർ വാലറ്റുകൾ കൂടുതൽ സുരക്ഷിതത്വം വാഗ്ദാനം ചെയ്യുന്നു.
ഫിഷിങ് തട്ടിപ്പുകളും മാൽവെയറുകളും ഉയർത്തുന്ന ഭീഷണിയും ചെറുതല്ല. വ്യാജ വെബ്സൈറ്റുകളിലൂടെയും സന്ദേശങ്ങളിലൂടെയും ഉപഭോക്താക്കളുടെ പാസ്വേഡുകളും റിക്കവറി ഫ്രെയ്സുകളും കവർന്നെടുക്കുന്ന രീതി ലോകമെമ്പാടും വർധിച്ചുവരികയാണ്.
സങ്കീർണ്ണമായ ഇത്തരം സാങ്കേതിക തകരാറുകളോ കവർച്ച വാർത്തകളോ പുറത്തുവരുമ്പോൾ ബിറ്റ്കോയിൻ (Bitcoin) ഉൾപ്പെടെയുള്ള മുൻനിര ഡിജിറ്റൽ ആസ്തികളുടെ മൂല്യം പെട്ടെന്ന് ഇടിയുന്ന സാഹചര്യവും വെല്ലുവിളി ഉയർത്തുന്നതാണ്.
എഐ ഭീഷണി
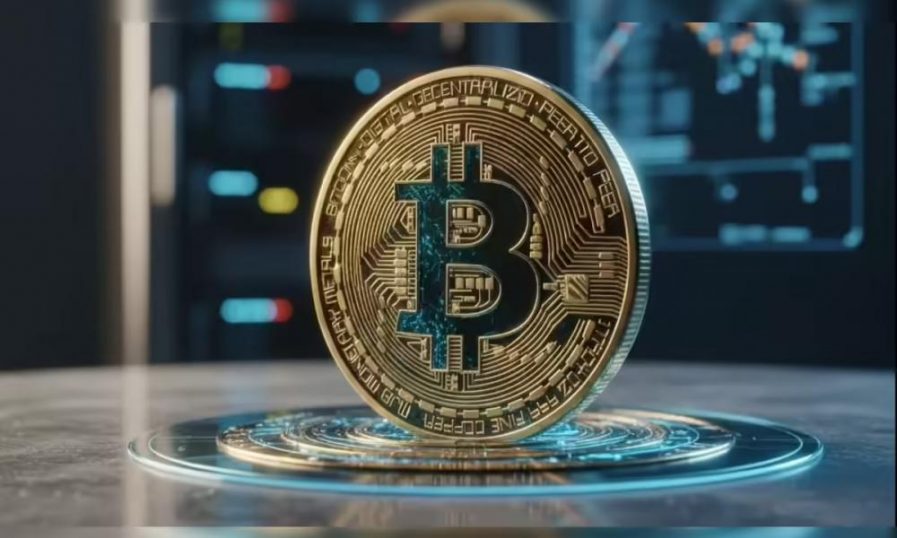
ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് സാങ്കേതികവിദ്യയുടെ കടന്നുവരവോടെ സൈബർ സുരക്ഷാ മേഖല വലിയൊരു അതിജീവന വെല്ലുവിളിയെ അഭിമുഖീകരിക്കുകയാണ്. ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് വൻതോതിൽ വികസിച്ചതോടെ സൈബർ ആക്രമണങ്ങളുടെ വേഗതയും വ്യാപ്തിയും വർധിച്ചിരിക്കുകയാണ്. വർഷങ്ങളായി അറ്റകുറ്റപ്പണികൾ നടത്താതെ കിടന്ന പഴയ സോഫ്റ്റ്വെയർ പഴുതുകളെ വളരെ എളുപ്പത്തിൽ കണ്ടെത്തി ചൂഷണം ചെയ്യാൻ എ ഐ ഏജന്റുകൾക്ക് സാധിക്കുന്നു എന്നതാണ് പുതിയ യാഥാർത്ഥ്യം. മുൻകാലങ്ങളിൽ സുരക്ഷാ പഴുതുകൾ കണ്ടെത്താൻ ആഴ്ചകളും പരിചയസമ്പന്നരായ ഹാക്കർമാരുടെ ഗ്രൂപ്പുകളും ആവശ്യമായിരുന്നെങ്കിൽ, ഇന്ന് ലളിതമായ എ ഐ പ്രോംപ്റ്റുകളിലൂടെയും ഓട്ടോമേറ്റഡ് ടൂളുകളിലൂടെയും സിസ്റ്റം ബഗ്ഗുകൾ കണ്ടുപിടിക്കാൻ സാധിക്കുന്നത് ഭീഷണി വർധിപ്പിക്കുന്നു.
നിർണ്ണായക വെബ് സാങ്കേതികവിദ്യകളായ പി എച്ച് പി (PHP), ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് പ്രോക്സി പ്ലാറ്റ്ഫോമായ ലൈറ്റ് എൽ എൽ എം (LiteLLM), ഇന്ത്യയിലെ പ്രമുഖ ഡിജിറ്റൽ സർട്ടിഫിക്കറ്റ് അതോറിറ്റിയായ ഇമുദ്ര (eMudhra), നോഡ് ജെ എസ് (Node.js) എന്നിവയിൽ ഗുരുതരമായ സുരക്ഷാ പഴുതുകൾ കണ്ടെത്തിയതായുള്ള വാർത്തകളും വരുന്നുണ്ട്. ലോകത്തിലെ 70 ശതമാനത്തിലേറെ വെബ്സൈറ്റുകളുടെ അടിത്തറയായ പി എച്ച് പി (PHP) പ്രോഗ്രാമിംഗ് ലാംഗ്വേജിൽ വൻ സുരക്ഷാ പഴുതുകളാണ് കണ്ടെത്തിയിരിക്കുന്നത്. ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് സാങ്കേതികവിദ്യ ഉപയോഗിച്ച് സുരക്ഷാ ഗവേഷകർ കണ്ടെത്തിയ ഈ തരാറുകൾ പ്രയോജനപ്പെടുത്തി സൈബർ കുറ്റവാളികൾ ലോകമെമ്പാടുമുള്ള നിരവധിയായ ഗവൺമെന്റ് പോർട്ടലുകളെയും വെബ്സൈറ്റുകളെയും ആക്രമിക്കുകയായിരന്നു.
മറുവശത്ത്, ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് ആപ്ലിക്കേഷനുകൾ നിർമ്മിക്കാൻ വ്യാപകമായി ഉപയോഗിക്കുന്ന ലൈറ്റ് എൽ എൽ എം (LiteLLM) പൈത്തൺ പാക്കേജിന് നേരെ നടന്ന സോഫ്റ്റ്വെയർ സപ്ലൈ ചെയിൻ ആക്രമണം (Supply Chain Attack) ഐ ടി ഇൻഫ്രാസ്ട്രക്ചറിനെ ഞെട്ടിച്ചു. ഉപഭോക്താക്കളുടെ എ ഐ എ പി ഐ കീകൾ (AI API Keys), പാസ്വേഡുകൾ, ക്ലൗഡ് രേഖകൾ എന്നിവ ചോർത്താൻ കെൽപ്പുള്ള മാൽവെയറുകളാണ് ലൈറ്റ് എൽ എൽ എം സിസ്റ്റത്തിലേക്ക് കടത്തിവിട്ടത്. പൈപൈ (PyPI), ഡോക്കർ ഹബ് (Docker Hub) തുടങ്ങിയ പ്രമുഖ കോഡ് റെപ്പോസിറ്ററികളിലൂടെ പ്രചരിച്ച ഈ സുരക്ഷാ ഭീഷണിയെ തുടർന്ന് പതിപ്പ് പിൻവലിക്കുകയും അക്കൗണ്ട് വിവരങ്ങളും രേഖകളും ഉടനടി മാറ്റാൻ ഉപഭോക്താക്കൾക്ക് മുന്നറിയിപ്പ് നൽകുകയും ചെയ്തു.
ഇന്ത്യൻ ഡിജിറ്റൽ അടിസ്ഥാനസൗകര്യ രംഗത്തും ആഗോള തലത്തിലും ആശങ്ക വിതച്ച് ഡിജിറ്റൽ സർട്ടിഫിക്കറ്റ് പ്രൊവൈഡറായ ഇമുദ്രയും (eMudhra) സമാനമായ സുരക്ഷാ പരിശോധന നേരിട്ടു. കമ്പ്യൂട്ടർ സിസ്റ്റങ്ങളിലെ മാസ്റ്റർ കീകളിലെ പഴുതുകളാണ് ഇവിടെ ചൂണ്ടിക്കാണിക്കപ്പെട്ടത്. ക്രിപ്റ്റോഗ്രാഫിക് സർട്ടിഫിക്കറ്റുകളുടെ അടിസ്ഥാന സുരക്ഷ തകരാൻ ഇത് വഴിവെക്കുമെന്ന ആശങ്ക ഉയർന്നതിനെ തുടർന്ന് ഓഹരി വിപണിയിൽ ഇമുദ്രയുടെ ഓഹരി മൂല്യത്തിൽ വൻ ഇടിവുണ്ടായി. അതോടൊപ്പം നോഡ് ജെ എസ് (Node.js) സിസ്റ്റത്തിലും റീമോട്ട് കോഡ് എക്സിക്യൂഷൻ അനുവദിക്കുന്ന ഗുരുതര പഴുതുകൾ കണ്ടെത്തുകയും സുരക്ഷാ പാച്ചുകൾ പുറത്തിറക്കുകയും ചെയ്തു.
എങ്ങനെ സുരക്ഷ ഉറപ്പാക്കാം?
നിക്ഷേപകർ സ്വന്തം ഡിജിറ്റൽ ആസ്തികളുടെ സുരക്ഷ ഉറപ്പാക്കാൻ ചില അടിസ്ഥാന തത്ത്വങ്ങൾ പാലിക്കേണ്ടതുണ്ട്. വലിയ തുകകൾ എക്സ്ചേഞ്ചുകളിൽ ദീർഘകാലത്തേക്ക് സൂക്ഷിക്കാതെ സ്വകാര്യ കോൾഡ് വാലറ്റുകളിലേക്ക് മാറ്റുന്നത് സുരക്ഷ വർധിപ്പിക്കും. ടു ഫാക്ടർ ഒതന്റിക്കേഷൻ (Two-Factor Authentication – 2FA) അഥവാ ഇരുതല സുരക്ഷാ സംവിധാനങ്ങൾ അക്കൗണ്ടുകളിൽ നിർബന്ധമായും ഉപയോഗിക്കണം. സുരക്ഷിതമല്ലാത്ത ആപ്ലിക്കേഷനുകൾക്കോ വെബ്സൈറ്റുകൾക്കോ വാലറ്റ് ആക്സസ് അനുമതി (Wallet Authorizations) നൽകുന്നത് ഒഴിവാക്കുകയും വേണം.
ലോകത്തെമ്പാടുമുള്ള സാമ്പത്തിക റെഗുലേറ്ററുകളും കേന്ദ്ര ബാങ്കുകളും ഡിജിറ്റൽ ആസ്തികൾക്ക് കർശനമായ നിയമനിർമാണങ്ങൾ കൊണ്ടുവരാനുള്ള ശ്രമത്തിലാണ്. ഇന്ത്യ ഉൾപ്പെടെയുള്ള രാജ്യങ്ങളിൽ കള്ളപ്പണം വെളുപ്പിക്കൽ തടയൽ നിയമങ്ങളുടെ (Anti-Money Laundering Laws) പരിധിയിൽ ക്രിപ്റ്റോ സ്ഥാപനങ്ങളെ ഉൾപ്പെടുത്തിയിട്ടുണ്ട്. എങ്കിലും വികേന്ദ്രീകൃത മേഖലയായതിനാൽ പൂർണമായ സുരക്ഷ ഉറപ്പുനൽകാൻ സാങ്കേതിക സുരക്ഷാ സംവിധാനങ്ങൾ ശക്തമാക്കുക മാത്രമാണ് വഴി.
ബിനാൻസിൽ ഉണ്ടായ വൻ തുകയുടെ സുരക്ഷാ വീഴ്ച ഡിജിറ്റൽ സാമ്പത്തിക മേഖലയ്ക്ക് വലിയൊരു പാഠമാണ് നൽകുന്നത്. വൻകിട എക്സ്ചേഞ്ചുകൾ കൂടുതൽ ശക്തമായ മൾട്ടി സിഗ്നേച്ചർ സുരക്ഷയും ഓഡിറ്റിംഗും നടപ്പിലാക്കേണ്ടതിന്റെ ആവശ്യകത ഇത് വ്യക്തമാക്കുന്നു. ക്രിപ്റ്റോ സാങ്കേതികവിദ്യ ഉയർന്ന ലാഭസാധ്യത മുന്നോട്ടുവെക്കുമ്പോഴും, അതിനോടൊപ്പം അടങ്ങിയിരിക്കുന്ന സുരക്ഷാ അപകടസാധ്യതകളെക്കുറിച്ച് വ്യക്തമായ ധാരണയോടെ മാത്രം നിക്ഷേപം നടത്തുകയാണ് സുരക്ഷിത മാർഗം.
Content Highlights:
The massive $6.36 billion Binance crypto hack has sparked major concerns over digital asset security globally. While Binance pledged to cover user losses using its SAFU fund, the incident highlights risks in exchange platforms. Investors must prioritize cold wallet storage and strict authentication to mitigate security threats effectively.
Latest
താനൂരില് ടിപ്പര് ലോറി ഇടിച്ച് പത്തുവയസ്സുകാരന് ദാരുണാന്ത്യം
പഠനപദ്ധതി പരിഷ്കരിച്ച് സി ബി എസ് ഇ; പത്താം ക്ലാസ്സ് പരീക്ഷ ആശ്വാസമാകും
ക്രിപ്റ്റോ നിക്ഷേപം സുരക്ഷിതമോ? ബിനാൻസ് കവർച്ച് നൽകുന്ന മുന്നറിയിപ്പ്!
മഹാരാജാസ് പ്രതിഷേധം; മന്ത്രിയോട് ചോദ്യം ചോദിച്ച വിദ്യാർഥികൾക്കെതിരെ പ്രതികാരനടപടി സ്വീകരിക്കുന്നത് സർക്കാരിന്റെ ഇരട്ടത്താപ്പെന്ന് പിണറായി വിജയൻ
സ്വർണക്കപ്പ് തലസ്ഥാനത്തേക്ക്; അത്ലറ്റിക്സിൽ മലപ്പുറത്തിന്റെ ആധിപത്യം
ചേരാനല്ലൂര് വാഹനാപകടം; ജയബാലകൃഷ്ണന്റെ കുടുംബത്തെ സന്ദർശിച്ച് പിണറായി വിജയൻ